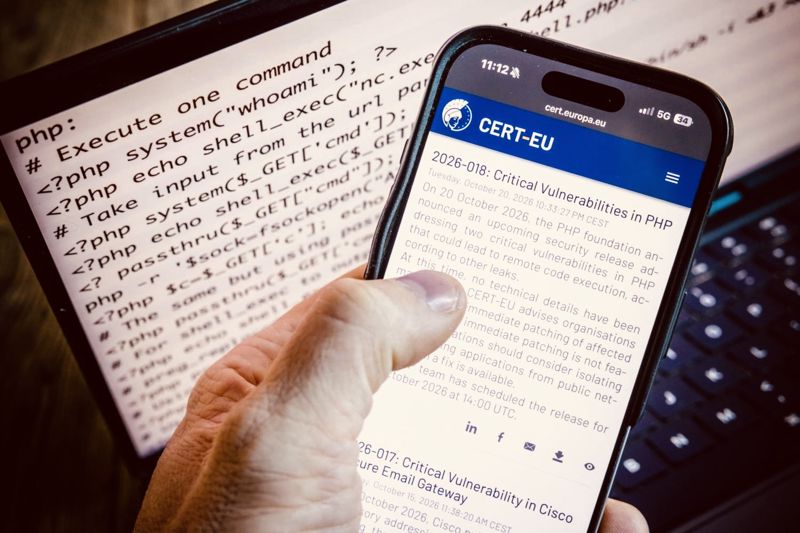
Prema medijskim izvještajima, objavljena su upozorenja američke Agencije za nacionalnu sigurnost (NSA) i britanskog Nacionalnog centra za cyber sigurnost (NCSC). Zabilježeni su prekidi u radu zvaničnih internet stranica vlada Finske i Francuske, kao i privremena nedostupnost web stranice luke u Rotterdamu.
Tomer Schwartz iz istraživačkog tima kompanije Wiz istakao je da ova ranjivost omogućava napadačima izvršavanje proizvoljnog koda na serveru bez potrebe za bilo kakvom prijavom. Schwartz je naglasio da je u krugovima cyber sigurnosti situacija na nivou 'DEFCON 1', što predstavlja najviši stepen vojne pripravnosti, jer neovlaštena lica mogu u potpunosti preuzeti kontrolu nad sistemom. Budući da PHP pokreće približno 70 posto web stranica, propust koji je postojao neprimijećen punih 12 godina pogađa i sisteme napravljene prije pet ili deset godina, uključujući i one redovno održavane.
Istraživač iz kompanije Calif Ryan Austin uporedio je prirodu propusta s neovlaštenim ulaskom kroz kapiju imanja, nakon čega zlonamjerni akteri dobijaju otvoren pristup cjelokupnoj mreži. Austin je upozorio da su upravo ovakve ranjivosti primarna meta autora ransomware napada, koje smatra najopasnijom prijetnjom na internetu.